Gunung Semeru

Visit Lumajang, Gunung Semeru puncak mahadewa

i

Ranu Kumbolo

Ranu di Lereng Semeru

Gunung Lamongan

Gunung indah di antara Pegunungan Argopuro

Pantai Bambang

Pantai Selatan yang indah dan kaya akan Pasir Hitamnya yang alami

This is default featured slide 5 title

Go to Blogger edit html and find these sentences.Now replace these sentences with your own descriptions.

Jumat, 09 Mei 2014

Perangkat Bridge dan Switch

SWITCH


Switch Sebuah alat yang menyaring/filter dan melewatkan paket yang ada di sebuah LAN. switcher bekerja pada layer data link (layer 2) dan terkadang di Network Layer (layer 3) berdasarkan referensi OSI Layer Model. sehingga dapat bekerja untuk paket protokol apapun. LAN yang menggunakan Switch untuk berkomunikasi di jaringan maka disebut dengan Switched LAN atau dalam fisik ethernet jaringan disebut dengan Switched Ethernet LANs.
Fungsi switch hampir mirip dengan Hub, tetapi switch mempunyai kemampuan mendeteksi alamat komputer yang akan dituju. Jelas disini switch lebih aman dan lebih cepat. Switch pada saat yang sama dapat menangani lebih dari satu koneksi. Tentu saja dengan kemampuan lebih seperti ini harga switch lebih mahal dari pada harga hub.


BRIDGE


Bridge berfungsi  meningkatkan kinerja jaringan karena dapat mengatur trafik jaringan dalam segmen yang kecil. Dibandingkan dengan router bridge mempunyai kecepatan yang lebih tinggi.
Bridge mengatur (melalui filtering atau forwarding) frame data per segmen, sehingga jika workstation 1 akan mengirim data ke workstation 2, frame tidak akan diteruskan (forward) ke segmen 2. Hal ini mengakibatkan beban jalur setiap segmen menjadi optimal, dan overhead traffic pada setiap segmen dapat dikurangi.

Perangkat Hub dan Repeater


Hub merupakan perangkat keras yang sangat penting dalam jaringan komputer, Hub sangat mempengaruhi proses koneksi antar komputer sehingga jika Hub mengalami kerusakan maka seluruh jaringan komputer akan terputus dan terganggu.


Hub berfungsi sebagai peragkat keras penerima sinyal dari sebuah komputer dan merupakan titik pusat yang menghubungkan ke seluruh komputer dalam jaringan tersebut. Hub juga berperan sebagai penguat sinyal kabel UTP, konsentrator dan penyambung. Berdasarkan fungsinya Hub dibedakan menjadi 2 macam yakni:
  1. Hub pasif merupakan hub yang berfungsi sebagai pemmisah atau pembagi jaringan, akan tetapi tidak melakukan penguatan sinyal sehingga hub ini tidak membutuhkan tenaga listrik tambahan.
  2. Hub Aktif berfungsi sebagai penghubung jalur secara fisik dan penguat sinyal dalam jaringan, Akan tetapi Hub aktif membutuhkan tenaga listrik tambahan untuk bisa bekerja.

Penjelasan Tentang Repeater adalah Suatu perangkat yang dipasang di titik-titik tertentu dalam jaringan untuk memperbarui sinyal-sinyal yang di transmisikan agar mencapai kembali kekuatan dan bentuknya yang semula, guna memperpanjang jarak yang dapat di tempuh. Ini di perlukan karena sinyal-sinyal mengalami perlemahan dan perubahan bentuk selama transmisi.

Repeater merupakan alat yang dapat menerima sinyal digital dan memperkuatnya untuk diteruskan kembali. Repeater juga dapat memperjauh jarak transmisi data. disamping itu, repeater dapat memperkecil noice pada sinyal transmisi yang datang.
Fungsi Repeater - Repeater bekerja pada level physical layer dalam model jaringan OSI, Tugas utama dari repeater adalah menerima sinyal dari satu kabel LAN dan memancarkannya kembali ke kabel LAN yang lain

Pada jaringan wireless, repeater diletakkan pada gedung-gedung yang tinggi, menara pemancar, atau dipuncak gunung. hal ini bertujuan agar sinyal yang diterima dapat dipancarkan dan diterima dengan baik, dengan adanya repeater, jarak gelombang yang dapat ditempuh oleh jaringan wireless juga semakin jauh. 


Gambar Repeater:

repeater, fungsi, pengertian, gambar, contoh repeater

Network Address Translation (NAT)

NAT (Network Address Translation) adalah suatu metode untuk menghubungkan lebih dari satu komputer ke jaringan internet dengan menggunakan satu alamat IP. Banyaknya penggunaan metode ini disebabkan karena ketersediaan alamat IP yang terbatas, kebutuhan akan keamanan (security), dan kemudahan serta fleksibilitas dalam administrasi jaringan; Jaringan yang didisain untuk menyederhanakan IP address dan berperan juga untuk melindungi jaringan. NAT merupakan teknologi yang memungkinkan jaringan IP Private,software yang melakukan NAT yang memungkinkan seluruh koneksi rumahan berbagi koneksi internet melalui satu IP address. AT berlaku sebagai penerjemah antara dua jaringan. Dalam beberapa kasus pada jaringan rumahan, posisi NAT diantara jaringan internet dan jaringan lokal Anda. Internet sebagai sisi “Public” dan jaringan lokal sebagai sisi “Private”. Ketika komputer pada jaringan private menginginkan data dari jaringan public (internet), maka perangkat NAT membuka sedikit saluran antara komputer dan komputer tujuan. Ketika komputer pada jaringan internet membalikkan hasil dari permintaan, yang dilewati melalui perangkat NAT kepada komputer peminta, sehingga paket tersebut dapat diteruskan melewati jaringan public. dapat membagi koneksi akses internet.
Dua Tipe NAT
Dua tipe NAT adalah Static dan Dinamik yang keduanya dapat digunakan secara terpisah maupun bersamaan.
1. Statik, Translasi Static terjadi ketika sebuah alamat lokal (inside) di petakan ke sebuah alamat global/internet (outside). Alamat lokal dan global dipetakan satu lawan satu secara Statik.
2. Dinamik NAT dengan Pool (kelompok), Translasi Dinamik terjadi ketika router NAT diset untuk memahami alamat lokal yang harus ditranslasikan, dan kelompok (pool) alamat global yang akan digunakan untuk terhubung ke internet. Proses NAT Dinamik ini dapat memetakan bebarapa kelompok alamat lokal ke beberapa kelompok alamat global.


Jenis-jenis NAT
1.    Full cone NAT
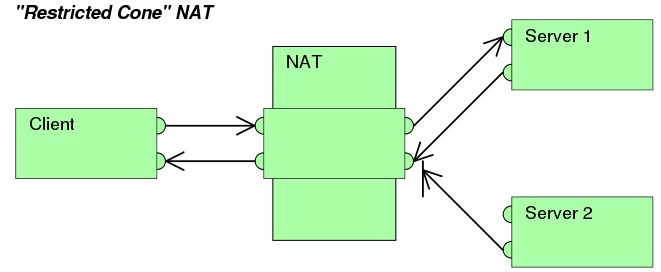
2.    Restricted cone NAT
3.    Port restricted cone NAT

4.    Symmetric NAT
NAT Overload
Sejumlah IP lokal/internal dapat ditranslasikan ke satu alamat IP global/outside. Hal ini sangat menghemat penggunakan alokasi IP dari ISP. Sharing/pemakaian bersama satu alamat IP ini menggunakan metoda port multiplexing, atau perubahan port ke packet outbound.
Alasan menggunakan NAT dalam jaringan :
1.    Menghemat IP legal yang diberikan oleh ISP (Internet service provider)
2.    Mengurangi terjadinya duplikasi IP address pada jaringan
3.    Menghindari proses pengalamatan kembali pada saat jaringan berubah
4.    Meningkatkan fleksibilitas untuk koneksi ke internet
SUMBER : http://biematas.wordpress.com/2011/03/31/nat-network-address-translation/

Subnetting Classfull

IP CLASSFUL

pada saat address Internet distandarkan (awal 80-an), address Internet dibagi dlm 4 kelas:
Class A : Network prefix 8 bit
Class B : Network prefix 16 bit
Class C : Network prefix 24 bit
Class D : Multicast
Class E : Eksperimen

Tiap IP address mempunyai satu kunci yg mengidentifikasi kelas
Class A : IP address mulai dg “0”
Class B : IP address mulai dg “10”
Class C : IP address mulai dg “110”
Class D : IP address mulai dg “1110”
Class E : IP address mulai dg “11110”

classful ip address mempunyai sejumlah masalah :
1.terlalu sedikit network address untuk jaringan yang besar (address class A dan clasas B telah lenyap
2.Hierarki 2 tingkat tidak sesuai utk jaringan besar dg address Class A dan Class B
3.Tidak fleksibel. Misalkan perusahaan memerlukan 2000 address
-Address class A dan B berlebihan (overkill!)
-Address class C tidak mencukupi (memerlukan 10 address class C)
4.Tabel Routing Membengkak. Routing pada backbone Internet memerlukan satu entry utk tiap network address. Pd 1993 ukuran tabel routing mulai melebihi kapasitas router.
5.Internet memerlukan address lebih dari 32-bit
dari beberapa alasan diatas maka sekarang IP CLASSFUL tidak dipakai lagi,dan beralih ke IP CLASSLESS.

Sumber : http://arishacker-bennington.blogspot.com/2012/07/ip-classless-dan-classfull.html

PENGLAMATAN IP v4

Dalam netwoking, pengalamatan IP merupakan hal yang sangat penting karena pengalamatan ini merupakan pengidentifikasian suatu mesin pada jaringan sehingga memiliki identitas yang unik. Untuk tulisan kali ini saya hanya membahas IPv4 (IP vesrsion 4) Pengalamatan IP merupakan pengalamatan untuk jaringan untuk layer 3 pada OSI model.
Alamat IPv4 terdiri dari 32 bit dan ditulis dalam bentuk dotted-decimal. Dotted-decimal adalah penulisan dengan menggunakan “.” (titik/dot) sebagai pemisah antara bagian yang satu dengan lainnya, misal 192.168.10.15. Tiap bagian terdiri dari 1 byte (8 bit) dan disebut dengan octet.

Pada ipv4 ini, alamat 32 bit ini dipisahkan menjadi 2 bagian yaitu “Alamat Network” (Network portion) dan “Alamat Host” (Host portion). Network portion merupakan identitas dari sekumpulan host dimana hanya yang memeiliki alamat pada host portion yang sama saja host-host dapat saling berkomunikasi. Sedangkan host portion merupakan identitas unik yang dimiliki sebuah mesin yang merupakan identitas dirinya.
Pada IPv4 terdapat kelas-kelas, yaitu:
  • Kelas A, dengan komposisi network.host.host.host, sehingga range alamat yang dimiliki dari 0.0.0.0 sampai 127.255.255.255
  • Kelas B, dengan komposisi network.network.host.host, sehingga range alamat yang dimiliki dari 128.0.0.0 sampai 191.255.255.255
  • Kelas C, dengan komposisi network.network.network.host, sehingga range alamat yang dimiliki dari 192.0.0.0 sampai 223.255.255.255
  • Kelas D, digunakan untuk alamat multcast, range yang digunakan adalah 224.0.0.0 sampai 239.255.255.255
  • Kelas E, digunakan untuk riset, range yang digunakan adalah 240.0.0.0 sampai 255.255.255.255
Dalam penggunaannya, IPv4 dibagi menjadi 2, yaitu:
  1. IP Public, yaitu IP yang depat dilewatkan pada jaringan Internet, sifatnya terbatas dan tidak dapat diduplikasi (bersidat unik).
  2. IP Private, yaitu IP yang tidak dapat dilewatkan papa jaringan Internet (hanya bekerja pada jaringan ‘lokal’). IP Private dapat diduplikasi namun harus dalam jaringan yang berbeda.
    Range IP Private:
  3.  
    • Kelas A: 10.0.0.0 – 10.255.255.255 atau 10.0.0.0/8
      memiliki 1 network
    • Kelas B: 172.16.0.0 – 172.31.255.255 atau 172.16.0.0/12
      memiliki 16 network
    • Kelas C: 192.168.0.0 – 192.168.255.255 atau 182.168.0.0/16
      memiliki 256 network
Pengalamatan IP memiliki batasan-batasan, karena selain harus menggunakan nilai yang unik, ada beberapa alamat IP yang tidak dapat digunakan karena telah di-assign untuk tujuan tertentu. Alamat-alamat itu antara lain:
    • Alamat 127.0.0.1, digunakan untuk local host (loopback)
    • Alamat dengan ’0′ semua pada host portion, meruakan network ID
    • Alamat dengan ’1′ semua pada host portion, merupakan alamat untuk broadcast dalam satu jaringan
    • Alamat dengan ’1′ semua, merupakan alamat broadcast
Sumber : http://haidarahmad.wordpress.com/2008/03/27/pengalamatan-ipv4/

Sabtu, 03 Mei 2014

3 Kesalahan Saat Instal Ubuntu


3 Kesalahan Yang Sering Terjadi Saat Install Ubuntu

3 Kesalahan Yang Sering Terjadi Saat Install Ubuntu


Ubuntu adalah salah satu distribusi Linux yang cukup terkenal di dunia, bahkan banyak diantara pengguna Ubuntu tidak mengetahui Linux, nota bene merupakan induk dari Ubuntu itu sendiri yang diturunkan dari Debian. Tapi anehnya, mereka memakai Ubuntu sebagai sistem operasi mereka.
Instalasi Ubuntu cukup mudah dilakukan, baik oleh pengguna Ubuntu yang sudah mahir maupun pengguna yang baru mengenal Ubuntu. Secara umum Ubuntu telah sangat memudahkan pengguna. Namun terlepas dari mudahnya instalasi Ubuntu! Tidak sedikit dari pengguna  Ubuntu  mengalami kendala seperti:

Install & Konfigurasi SAMBA di Ubuntu 12.04 Server

Cara Install dan Konfigurasi Samba di Ubuntu 12.04 Server


Cara Install dan Konfigurasi Samba di Ubuntu 12.04 Server - Postingan kali ini tentang Cara Install dan Konfigurasi Samba di Ubuntu 12.04 Server. Apa itu Samba file sharing? Samba file sharing merupakan package yang dapat kita install dan konfigurasi di ubuntu, di mana memungkinkan kita dapat melakukan sharing file.

Pada sistem operasi Windows, jika komputer terhubung dalam jaringan LAN, kita dapat melakukan sharing file, sehingga memungkinkan semua komputer yang terhubung dalam jaringan tersebut mengambil data yang kita bagikan. Biasanya dalam sistem operasi Windows dikenal dengan Workgroup.

Sama seperti Windows, kita juga dapat membuat suatu wadah file sharing di ubuntu server milik kita. Salah satu package yang memungkinkan hal tersebut terjadi adalah Samba.

Supaya tidak panjang lebar, silahkan ikuti langkah-langkahnya berikut ini.